Penulis: Muhammad Alief Andri | Editor: Avanty Nurdiana
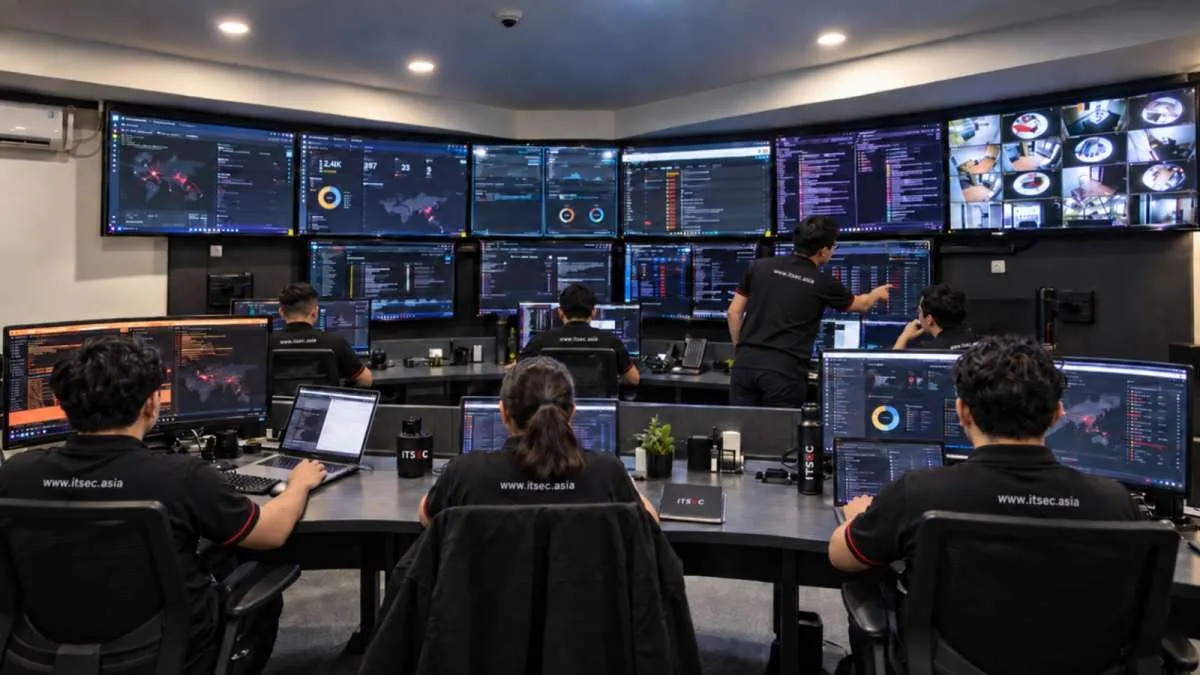
KONTAN.CO.ID - JAKARTA. PT ITSEC Asia Tbk (CYBR) mengungkap pola aktivitas serangan ransomware yang dapat terdeteksi sebelum pelaku melakukan enkripsi terhadap file korban. Temuan tersebut berasal dari riset Threat Intelligence perusahaan terhadap operasi GodDamn ransomware.
Dalam whitepaper bertajuk From Sample to Signal: Uncovering the GodDamn Ransomware Operation, tim ITSEC Asia menemukan sejumlah aktivitas yang dapat menjadi sinyal awal serangan. Aktivitas tersebut mencakup eksekusi mencurigakan, perubahan Registry dan service, pemindaian ARP, pemeriksaan SMB, perubahan file dalam jumlah besar hingga pembuatan ransom note.
Sampel yang dianalisis juga menunjukkan kemampuan pemrosesan dan enkripsi pada sistem operasi Windows maupun Linux.
Baca Juga: MD Entertaiment (FILM) Perluas Bisnis IP dan Konten Bersama SBS
President Director ITSEC Asia Patrick Dannacher mengatakan, organisasi perlu melihat ransomware sebagai rangkaian proses penyusupan, bukan hanya ancaman yang muncul ketika file korban telah terenkripsi.
“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan,” ujar Patrick dalam keterangan tertulis, Selasa (29/9/2026).
Salah satu insiden yang dianalisis ITSEC Asia menunjukkan adanya aktivitas akses jarak jauh, pengumpulan kredensial, penemuan jaringan dan pergerakan lateral sebelum ransomware dijalankan. Sedikitnya 10 host telah terdampak sebelum tahap penyebaran ransomware dimulai.
Menurut Patrick, kondisi tersebut menunjukkan pentingnya kemampuan organisasi dalam mengenali aktivitas yang tidak lazim sejak tahap awal serangan. Dengan demikian, potensi penyebaran serangan dapat diidentifikasi sebelum mencapai sistem yang lebih kritis.
Selain itu, riset ITSEC Asia mencatat adanya laporan penggunaan PoisonX, yakni malicious kernel driver yang disebut digunakan untuk mengganggu proses produk keamanan sebelum tahap enkripsi.
Namun, ITSEC Asia mengklasifikasikan temuan tersebut sebagai Reported karena informasi berasal dari investigasi eksternal dan tidak dilakukan rekayasa balik secara independen dalam penelitian perusahaan.
Dalam penelitiannya, ITSEC Asia membagi temuan ke dalam tiga kategori, yakni Observed, Reported dan Assessed. Pengelompokan tersebut digunakan untuk membedakan temuan yang diperoleh secara langsung dengan informasi dari laporan eksternal maupun hasil penilaian.
Baca Juga: ESDM Sebut Persetujuan RKAB 2026 Sudah Mencapai 95%
ITSEC Asia menilai pendekatan tersebut penting agar temuan dari satu sampel, satu insiden atau satu laporan eksternal tidak langsung dianggap sebagai pola yang berlaku untuk seluruh operasi ransomware.
Berdasarkan hasil penelitian, perusahaan merekomendasikan organisasi memperkuat kemampuan deteksi berbasis perilaku serta visibilitas pada perangkat dan jaringan. Perlindungan terhadap infrastruktur pencadangan dan pemulihan data juga dinilai perlu diperkuat.
Aktivitas seperti akses jarak jauh yang tidak biasa, pemeriksaan SMB, pergerakan lateral, perubahan file dalam jumlah besar serta upaya mengganggu perlindungan endpoint juga perlu menjadi perhatian tim keamanan.
“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis,” kata Patrick.
Menurut dia, strategi pertahanan perlu bergeser dari sekadar mencari indikator malware menuju pemahaman terhadap perilaku yang muncul sepanjang rangkaian serangan.
Riset tersebut disusun berdasarkan bukti teknis dan informasi yang tersedia hingga 10 Agustus 2026. ITSEC Asia merupakan perusahaan keamanan siber yang tercatat di Bursa Efek Indonesia dengan kode saham CYBR dan menyediakan layanan keamanan siber, termasuk operasi keamanan, intelijen ancaman serta layanan keamanan terkelola.
Baca Juga: VICI Perluas Portofolio, Bidik Segmen Premium hingga Healthcare
Cek Berita dan Artikel yang lain di Google News